
Verifica que el aviso sea real, pide cuatro datos concretos y toma medidas distintas si lo filtrado fue una contraseña, una tarjeta o tu cédula.
TL;DR: Si recibes un aviso de brecha, confírmalo por los canales oficiales de la empresa y no por el enlace del mensaje. Pídele saber si tus datos fueron extraídos, cuáles fueron, cuándo ocurrió y qué recomienda. En Colombia, la empresa debe reportar el incidente a la SIC en máximo 15 días hábiles.
Si una empresa te avisa que tus datos fueron filtrados, lo primero es confirmar el aviso por sus canales oficiales, sin tocar los enlaces del mensaje. Un aviso así también puede ser la continuación de una estafa.
Además, cada vez más avisos llegan con poca información. En el primer semestre de 2026, solo el 24 % de las notificaciones de brechas en Estados Unidos explicó cómo ocurrió el ataque. Es la cifra más baja que ha registrado la ITRC (julio de 2026).
Sin esos detalles es difícil saber qué proteger. Aquí tienes qué preguntar, cómo leer las frases típicas de estos avisos y qué hacer con cada dato filtrado.
¿Cómo saber si el aviso es real?
Un aviso de brecha puede ser falso. Para confirmarlo, no respondas ni abras sus enlaces: busca tú mismo el canal oficial de la empresa y pregunta ahí.
Para verificarlo, contacta a la empresa por un canal que tú localices, nunca con los datos del propio mensaje. Entra a su página oficial o a su aplicación, o llama al número impreso en tu tarjeta o en tu factura.
Si el aviso era legítimo, pide los detalles que falten. Y si no logras confirmarlo, trátalo como un posible intento de fraude y no compartas datos ni claves.
¿Qué 4 datos debes exigirle a la empresa?
Antes de actuar, pídele a la empresa cuatro respuestas. Primero, si tus datos fueron accedidos o extraídos. Luego, cuáles eran, cuándo ocurrió el incidente y qué recomienda.
- Si tus datos solo fueron accedidos o si fueron extraídos. Mientras no te lo confirmen, lo prudente es asumir el peor escenario.
- Qué datos se comprometieron. De eso depende si debes cambiar claves, llamar al banco o reemplazar tarjetas.
- Cuándo ocurrió el incidente y cuánto duró. Esto te ayuda a detectar movimientos sospechosos en las cuentas afectadas.
- Qué recomendaciones específicas da la empresa para tu caso.
Con esas cuatro respuestas, sabrás qué tan grave es tu situación y qué medidas tomar primero. Si el aviso no las trae, escríbele a la empresa y pídelas por sus canales oficiales.
¿Qué significan «accedidos» y «sin evidencia»?
«Accedidos» no significa «robados», y «sin evidencia de uso indebido» no significa que no pasó nada. Estas frases son ambiguas y conviene leerlas con cuidado.
Que tus datos hayan sido «accedidos» no confirma que alguien los extrajo o los robó, pero tampoco lo descarta.
Si la empresa dice que no encontró «evidencia de uso indebido», eso no garantiza que tus datos no se hayan usado. Solo indica que no lo detectó.
Y si el aviso dice que «podrías haber sido afectado», no significa que tus datos estén entre los comprometidos. Aun así, conviene actuar con cautela, como si lo estuvieran.
¿Por qué los avisos dicen cada vez menos?
Las empresas suelen informar poco por tres razones. Aún investigan, detallar el ataque podría ayudar a otros delincuentes y hay motivos de reputación y valor en bolsa.
Primero, determinar qué datos se filtraron y cómo puede tardar semanas o incluso meses, sobre todo con grandes volúmenes. Por eso la empresa a veces avisa antes de tener el panorama completo, según ESET.
Segundo, dar más detalles puede ayudar a otros atacantes, o al propio atacante si sigue dentro de la red. Por eso parte de la información se retiene de forma temporal.
Las cifras de Estados Unidos muestran la tendencia. En 2025 hubo más de 3.300 brechas, un récord, y el 70 % de los avisos no incluyó el vector del ataque. En 2024 ese porcentaje era del 65 % (ITRC, enero de 2026).
El primer semestre de 2026 empeoró el panorama. Se emitieron más de 471 millones de notificaciones y la proporción con detalles bajó al 24 % (ITRC, julio de 2026).
¿Qué hacer según los datos que se filtraron?
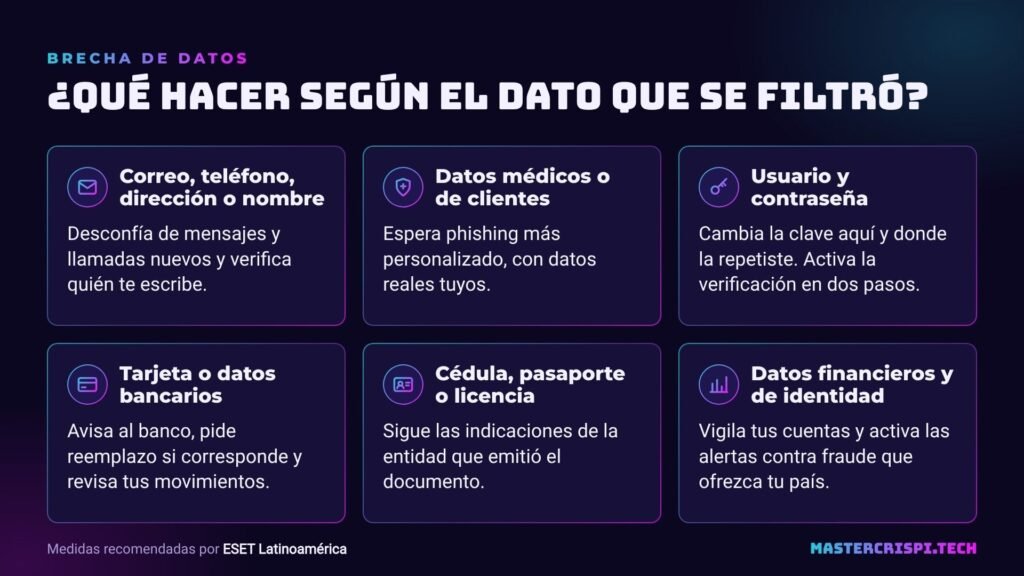
Qué hacer depende del dato filtrado: con contraseñas, cámbialas; con tarjetas, avisa al banco; con documentos, consulta a la entidad que los emitió.
Cada dato expuesto exige una respuesta distinta, así que esta tabla resume qué hacer con cada tipo de dato que aparezca en el aviso.
| Dato filtrado | Qué hacer |
|---|---|
| Correo, teléfono, dirección o nombre | Desconfía de correos, mensajes y llamadas posteriores y no des información sin verificar quién escribe. |
| Datos médicos o de cuentas de cliente | Espera intentos de phishing más personalizados, que usan datos reales tuyos. |
| Usuario y contraseña | Cambia la clave de esa cuenta y de toda donde la repetiste, y activa la verificación en dos pasos. |
| Tarjeta o datos bancarios | Avisa al banco o al emisor, pide el reemplazo si corresponde y revisa tus movimientos. |
| Cédula, pasaporte o licencia | Sigue las indicaciones de la entidad que emitió el documento. |
| Información financiera y de identidad | Vigila tus cuentas, habla con tus entidades financieras y usa las alertas contra fraude de tu país. |
Si lo filtrado incluye una contraseña, cámbiala de inmediato en esa cuenta y en cualquier otra donde la hayas repetido. Después activa la verificación en dos pasos (MFA o 2FA), que añade una capa extra aunque alguien tenga tu clave.
Si se expuso tu cédula o tu pasaporte, la entidad que emitió el documento define el paso a seguir. Puede pedirte un reemplazo o un reporte de uso indebido. Para la cédula es la Registraduría y para el pasaporte, la Cancillería.
Cuando solo se filtró tu correo, tu teléfono o tu dirección, el riesgo principal son los intentos de phishing posteriores. Si quieres entender qué pueden hacer con ese dato, revisa los riesgos de que un ciberdelincuente tenga tu número de teléfono.
¿Qué dice la ley en Colombia?
En Colombia, la empresa responsable debe reportar el incidente a la Superintendencia de Industria y Comercio (SIC). El plazo máximo es de 15 días hábiles desde que lo detecta.
La Ley 1581 de 2012 obliga a reportar a la SIC las violaciones a los códigos de seguridad de los datos personales. El plazo es de 15 días hábiles desde la detección, según la guía de la entidad sobre gestión de incidentes.
Avisarte a ti es otra cosa. La guía de la SIC no fija un umbral claro para avisar a los titulares y deja la decisión a la empresa. La entidad lo recomienda para que puedas cambiar claves o vigilar tu historial crediticio.
Si quieres reclamar, primero debes presentar tu consulta o reclamo ante la empresa responsable. El artículo 16 de la Ley 1581 solo permite elevar una queja ante la SIC después de agotar ese trámite.
Esta es información general sobre la norma y no reemplaza la asesoría de un abogado.
¿Cómo vigilar tus cuentas después?
Tras una filtración financiera, revisa tus movimientos, activa alertas de transacciones y consulta tu historial crediticio para detectar un fraude a tiempo.
- Revisa periódicamente tus cuentas bancarias y tus tarjetas.
- Activa las alertas de transacciones cuando tu banco las ofrezca.
- Consulta tu historial crediticio con regularidad en las centrales de riesgo.
- Reporta cualquier movimiento fraudulento a tu banco y a las autoridades.
Algunas empresas ofrecen monitoreo crediticio gratuito tras una brecha, pero ese servicio alerta cambios sospechosos y no impide por sí solo el fraude. Su disponibilidad cambia de un país a otro, así que pregunta si te lo ofrecen.
Si ya compartiste datos con un estafador, revisa los pasos si ya diste tus datos en una estafa de inversión con anuncios falsos.
Preguntas frecuentes sobre brechas de datos
¿Qué significa que mis datos fueron «accedidos» en una brecha?
Significa que alguien tuvo acceso a la información, pero no necesariamente que la extrajo o la robó. Mientras la empresa no lo aclare, lo prudente es asumir el peor escenario.
¿Debo cambiar mi contraseña si la empresa dice que no hay evidencia de uso indebido?
Sí, si el aviso menciona credenciales o cuentas. Que no haya evidencia no garantiza que los datos no se usaron. Cambia la clave de esa cuenta y de cualquier otra donde la repetiste, y activa la verificación en dos pasos.
¿Qué hago si el aviso de brecha me llega por correo o mensaje?
No respondas ni hagas clic en sus enlaces. Busca tú mismo el canal oficial de la empresa, confirma que el aviso sea legítimo y pide ahí los detalles que falten.
¿En cuánto tiempo debe reportar una empresa una brecha en Colombia?
La empresa responsable debe reportarla a la SIC sin dilación indebida y, a más tardar, 15 días hábiles después de detectarla. Así lo indica la guía de la entidad.
¿La empresa está obligada a avisarme en Colombia?
La guía de la SIC deja esa decisión a la empresa, que evalúa el riesgo del incidente, y no fija un umbral claro. La entidad recomienda avisar para que puedas protegerte.
¿Sirve el monitoreo de crédito gratuito que ofrecen algunas empresas?
Sirve para recibir alertas de cambios sospechosos en tu historial, pero no impide el fraude por sí solo. Úsalo junto con la revisión de tus cuentas y las alertas de tu banco.
Rodrigo Alvarez, investigador de seguridad informática de ESET Latinoamérica, advierte que recibir un aviso de brecha «no significa que deba convertirse en una catástrofe». Mantenerse alerta e informado sigue siendo clave para reducir el riesgo de fraudes. ¿Alguna vez te llegó un aviso así y no supiste qué responder?


