
El informe de Trellix de abril a septiembre de 2026 ubica al país en el puesto 4 regional y señala a salud, gobierno y energía.
TL;DR: Trellix ubica a Colombia en el puesto 4 de Latinoamérica en concentración de ciberataques y ransomware entre abril y septiembre de 2026. Salud, gobierno y energía fueron los sectores más golpeados. La región concentró el 8,3 % de las víctimas globales de ransomware, con Brasil y Argentina a la cabeza.
Colombia ocupa el cuarto lugar de Latinoamérica en concentración de ciberataques y ransomware. Lo afirma el CyberThreat Report de Trellix de noviembre de 2026, con datos del 1 de abril al 30 de septiembre.
El ranking por países no aparece en la versión pública del informe de Trellix, así que MasterCrispi no pudo contrastarlo de forma independiente. El dato lo entregó la propia compañía.
¿Qué dice Trellix sobre Colombia?
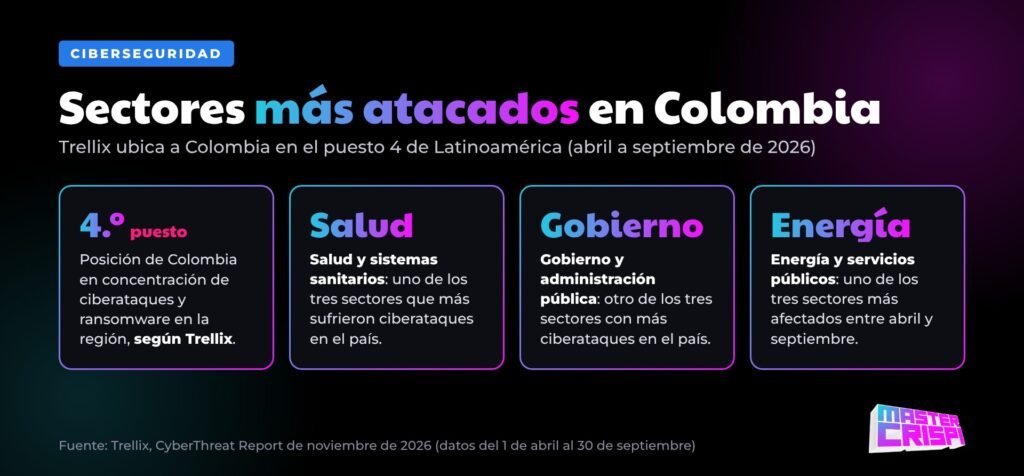
Colombia ocupa el puesto 4 regional en concentración de ciberataques y ransomware, y salud, gobierno y energía fueron los sectores más afectados, según Trellix.
Entre abril y septiembre, los sectores más golpeados en el país fueron salud y sistemas sanitarios, gobierno y administración pública, y energía y servicios públicos.
Stephen Fallas, Field CTO de Trellix, explicó que Colombia vive las mismas tendencias de la región. Son incidentes en la cadena de suministro, tácticas con IA y cambios regulatorios.
Trellix ya había medido el país en el semestre anterior. Aquel informe, que MasterCrispi contó en la nota sobre las identidades falsas hechas con IA, ponía a la banca como el sector con más detecciones.
Los dos informes cubren periodos distintos y no está claro que midan lo mismo, así que no conviene leerlos como una sola tabla.
¿Cuánto ransomware hay en Latinoamérica?
América Latina concentró el 8,3 % de las víctimas globales de ransomware entre abril y septiembre de 2026, con Brasil y Argentina a la cabeza.
Brasil publicó 102 víctimas en sitios de filtración y Argentina, 56, las cifras más altas de la región (Trellix, noviembre de 2026). Colombia no aparece con una cifra propia en el material disponible.
Sin el número de víctimas colombianas es imposible saber cuánta distancia hay con los dos primeros, y ese es el vacío que deja el ranking.
A nivel global, los sitios de filtración publicaron 5.505 víctimas de 124 grupos activos, la cifra más alta en un periodo de seis meses. La telemetría de Trellix sumó más de 2,2 millones de detecciones de ransomware en 775 campañas, un 4,7 % más que antes.
¿Por qué el ransomware apaga el antivirus?
Los atacantes intentan apagar las defensas antes de cifrar los datos: 40 de las 94 campañas de ransomware analizadas por Trellix lo hicieron.
En 14 de esas campañas, Trellix encontró herramientas diseñadas para neutralizar soluciones EDR o el uso de controladores vulnerables. Un EDR es el software que vigila computadores y servidores en busca de comportamientos sospechosos.
Si el atacante apaga la alarma primero, el ransomware corre sin que nadie lo vea. Por eso Trellix insiste en la seguridad por capas y no en una sola herramienta.
¿Qué papel juegan la IA y los proveedores?
Las campañas que mencionan IA casi se duplicaron, de 5,3 % a 10,4 %. Los ataques a la cadena de suministro subieron a 11,9 %.
Un ataque a la cadena de suministro golpea a un proveedor o una herramienta de desarrollo para llegar a todos sus clientes. Pasó de 9,1 % a 11,9 % de las campañas.
Trellix también detectó agentes de IA y malware autónomo que ejecutan varias etapas de una intrusión con supervisión humana mínima. Es un salto frente a los primeros correos de phishing escritos con chatbots.
Esa automatización ayuda a explicar por qué el phishing sigue funcionando en las empresas. También pesa el riesgo de los agentes de IA que operan dentro de las compañías sin que TI lo sepa.
¿Qué deben revisar hoy las empresas?
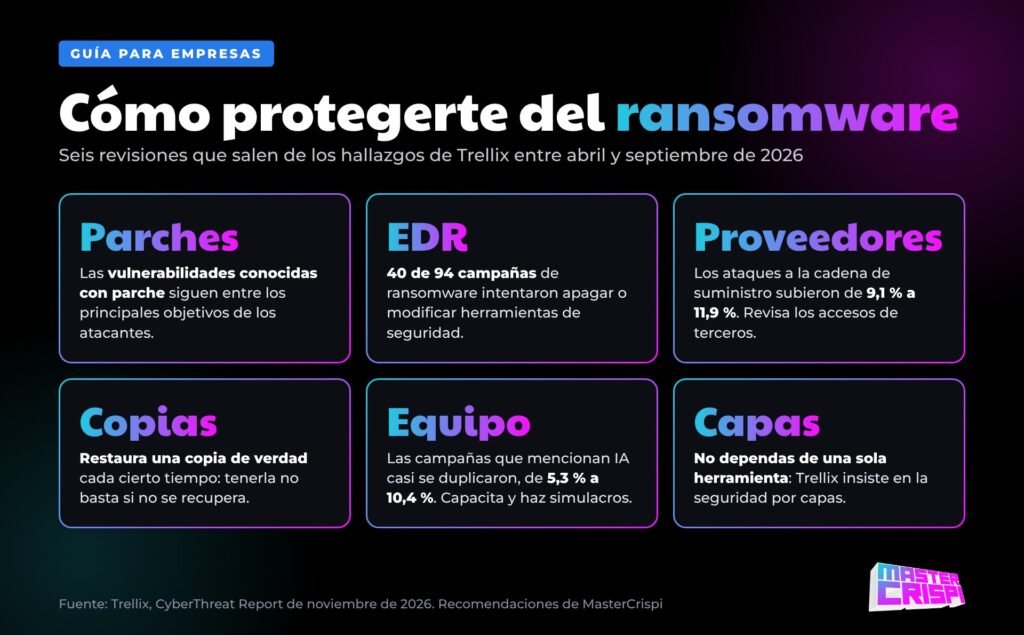
Las empresas deben parchear vulnerabilidades conocidas, proteger sus herramientas de seguridad, revisar a sus proveedores y probar sus copias de seguridad.
Esta lista sale de lo que midió Trellix y no reemplaza un diagnóstico por empresa. Cubre los frentes que más se repiten en el informe:
- Parches al día: las vulnerabilidades conocidas con parche disponible siguen entre los principales objetivos de los atacantes.
- Antivirus y EDR protegidos: limita quién puede apagarlos o desinstalarlos y activa alertas si dejan de reportar.
- Proveedores bajo la lupa: anota qué software y servicios de terceros tienen acceso a tu red y quita permisos que no usan.
- Copias de seguridad probadas: restaura una copia de verdad cada cierto tiempo, porque tenerla no basta si no se recupera.
- Equipo entrenado: con phishing más convincente conviene capacitar al personal y hacer simulacros.
Fallas añadió que la resiliencia depende de una cultura en la que la seguridad avance al ritmo de la innovación. Pidió a los líderes dejar un enfoque defensivo centrado solo en reducir costos.
Si tu empresa usa Microsoft 365, revisa antes los riesgos de seguridad que la mayoría de pymes ignora.
Preguntas frecuentes sobre el informe de Trellix
¿En qué puesto está Colombia en ciberataques y ransomware en Latinoamérica?
Trellix la ubica en el puesto 4 entre abril y septiembre de 2026. La versión pública del informe no publica el ranking por países, así que la cifra de Colombia no se puede contrastar por separado.
¿Qué sectores fueron los más afectados en Colombia?
Fueron salud y sistemas sanitarios, gobierno y administración pública, y energía y servicios públicos, los sectores con más ciberataques en el país durante ese periodo.
¿Qué porcentaje del ransomware mundial corresponde a Latinoamérica?
El 8,3 % de las víctimas globales de ransomware entre abril y septiembre de 2026. Brasil (102 publicaciones) y Argentina (56) fueron los países más afectados.
¿Qué es un EDR y por qué los atacantes lo buscan?
Un EDR (detección y respuesta en endpoints) vigila computadores y servidores en busca de comportamientos sospechosos. Los atacantes lo apagan o lo evaden para que el ransomware no sea detectado.
¿Qué es un ataque a la cadena de suministro de software?
Es un ataque que compromete a un proveedor, una herramienta o un proceso de desarrollo. Así el atacante se infiltra en todos los clientes que dependen de ellos.
¿Qué periodo cubre el CyberThreat Report de noviembre de 2026?
Cubre los datos y análisis recopilados por Trellix entre el 1 de abril y el 30 de septiembre de 2026.
Mientras Trellix no publique el detalle regional, la pregunta abierta es cuántas víctimas colombianas hay detrás del puesto 4. En MasterCrispi seguiremos de cerca ese dato y lo actualizaremos cuando Trellix publique el detalle por países. Y en tu empresa, ¿cuándo fue la última vez que probaron restaurar una copia de seguridad?


