
El informe de KnowBe4 muestra que los ciberdelincuentes dejan los correos masivos y eligen víctimas concretas, a veces desde dominios de confianza.
TL;DR: El spear phishing, o phishing dirigido, aumentó 41,1% en el informe Vol. 8 de KnowBe4, mientras las estafas masivas caen. Los atacantes ya usan dominios de confianza, incluidas plataformas de IA, y reaccionan a las noticias en horas. Verificar el pedido por otro canal es la defensa más simple.
El spear phishing es un correo falso escrito para una persona concreta, y según KnowBe4 ya crece más rápido que el phishing masivo. El informe Vol. 8 de la empresa de seguridad registra un aumento de 41,1% en este tipo de ataque.
KnowBe4 publicó el informe el 29 de octubre y presentó su versión para Colombia el 9 de noviembre. Esta nota es cobertura informativa: explica qué significan los datos y cómo protegerte, sin pruebas propias de ninguna herramienta.
¿Qué es el spear phishing?
El spear phishing es un mensaje fraudulento hecho a la medida de una persona, con datos reales de su trabajo para ganar su confianza.
A diferencia del phishing masivo, el atacante investiga antes: tu cargo, tus jefes, tus proveedores y los temas que manejas. Con eso redacta un mensaje que parece parte de tu rutina.
El modelo “spray and pray” (rociar y rezar) enviaba millones de correos iguales y esperaba que alguien picara. Hoy ese enfoque pierde terreno frente a mensajes personalizados.
¿Por qué crece el spear phishing?
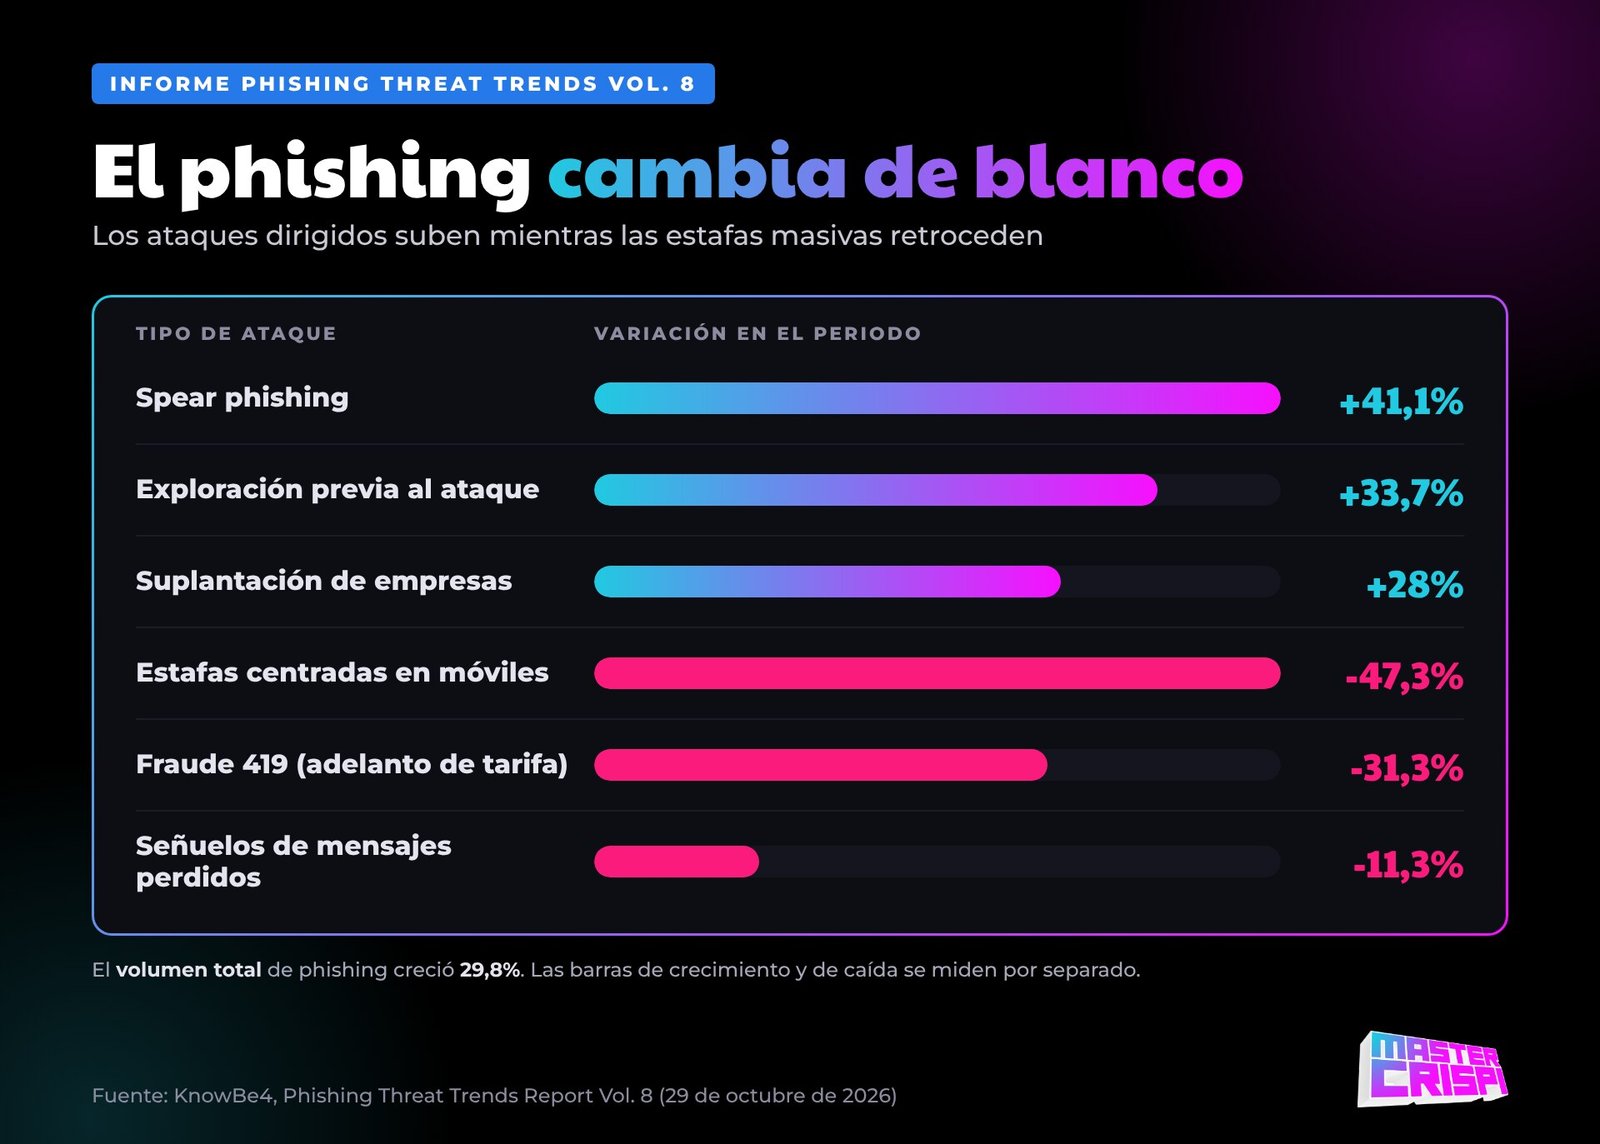
El spear phishing subió 41,1% en el informe de KnowBe4, y la exploración previa al ataque creció 33,7%, mientras las estafas masivas retroceden.
El volumen total de phishing todavía crece 29,8%, pero el cambio está en el tipo de ataque y no en la cantidad. Estas son las variaciones que reporta KnowBe4:
| Tipo de ataque | Variación |
|---|---|
| Spear phishing | +41,1% |
| Exploración previa al ataque | +33,7% |
| Suplantación de empresas | +28% |
| Estafas centradas en móviles | -47,3% |
| Fraude 419 (adelanto de tarifa) | -31,3% |
| Señuelos de mensajes perdidos | -11,3% |
Fuente: informe Phishing Threat Trends Vol. 8 de KnowBe4.
Los datos salen de KnowBe4 Defend, el producto de seguridad de correo de la propia empresa, que procesa 1.150 millones de señales al día. Es una fuente útil, pero no un estudio independiente.
¿Qué señales del correo ya no sirven?
El candado, el remitente conocido y un dominio famoso ya no garantizan que un enlace sea seguro, porque los atacantes usan plataformas legítimas.
En el tercer trimestre de 2026, un ataque tuvo el doble de probabilidades de salir de infraestructura legítima que en el segundo. Las plataformas de IA son la frontera más reciente de esa tendencia.
El informe documenta consolas de desarrollador falsas y portales de descarga alojados en dominios reales como claude.ai y chatgpt.com. Allí los atacantes ponen formularios de inicio de sesión que parecen auténticos.
La suplantación de marcas de IA subió 228% entre marzo y agosto de 2026. Hubo falsas invitaciones a un supuesto programa de publicidad de ChatGPT, Gemini y Claude.
El 25,6% de los ataques con enlace tenía alguna capacidad para saltarse la autenticación multifactor (MFA). Es decir, tener MFA ayuda, pero no es una garantía.
El phishing que usa kits comerciales creció 54% y ya es el 29,2% del correo malicioso entrante. Solo tres kits explican el 90,2% de ese grupo.
Otra vía es robar permisos en lugar de contraseñas: códigos de dispositivo enviados por Microsoft Teams y consentimientos de aplicaciones (OAuth). Con eso el atacante entra sin saber tu clave.
¿Qué tan rápido reaccionan a las noticias?
Los atacantes convierten un titular en señuelo 5,4 veces más rápido que en 2022, y reaccionan 7,5 veces más rápido a noticias de última hora.
El caso más veloz del informe fue la muerte de Dolly Parton: el primer señuelo apareció en 16 horas. Es la respuesta más rápida que registró KnowBe4.
Tras el terremoto de Kumamoto, en Japón, el primer señuelo llegó en 49 horas, con donaciones falsas a nombre de la Cruz Roja Japonesa. El informe no documenta casos equivalentes en Colombia ni en Latinoamérica.
Los eventos planificados también se explotan: con el Mundial de fútbol hubo ataques desde 68 días antes del 11 de junio. El patrón es el mismo, aprovechar lo que ya está en la conversación pública.
Para octubre a diciembre, KnowBe4 proyecta ataques de comercio electrónico en noviembre y falsos aumentos salariales de Recursos Humanos en diciembre. Es una proyección, no un dato observado.
¿Quiénes son el blanco principal?
El fraude al correo empresarial (BEC) es el 51,2% de los tipos de phishing, y Recursos Humanos, Finanzas y Dirección son las más atacadas.
El BEC ocurre cuando alguien se hace pasar por un jefe, un proveedor o un colega para pedir pagos o datos. Por eso estas áreas, que manejan dinero y información, son el objetivo.
El 90,4% de los correos de phishing llega en días laborales, con un pico del 20,6% los lunes. Es cuando las bandejas de entrada están más cargadas.
En el sector gobierno, el 21,1% de los ataques suplanta a un supervisor directo, frente al 7,4% del promedio: 2,8 veces más. El dato es global y el informe no lo desglosa por país.
¿Cómo va el phishing en Colombia?
KnowBe4 no incluye datos de Colombia, pero las cifras locales muestran que los delitos informáticos crecen: 36.998 entre enero y mayo de 2026.
Entre enero y mayo de 2026 se denunciaron 36.998 delitos informáticos, 36% más que los 27.228 del mismo periodo de 2025. La cifra viene de un estudio de la Universidad de San Buenaventura con datos del Ministerio de Defensa, reportó Portafolio.
En el primer semestre de 2026, el phishing en Colombia creció 16% y las tiendas online falsas, 91%. Son cifras del informe de amenazas de Gen que cita Portafolio, sin cantidades absolutas.
Para la región, ya publicamos Phishing y códigos QR falsos: cómo protegerte de las amenazas que dominaron Latinoamérica en el primer semestre de 2026. Allí está el contexto de cómo llegan estos engaños al celular.
¿Cómo detectar un spear phishing?
Antes de actuar, verifica el pedido por otro canal, como una llamada o un mensaje directo al supuesto remitente, aunque el correo parezca legítimo.
- Urgencia más una petición inusual: pagos, claves, cambio de cuenta bancaria o códigos
- Datos tuyos que un extraño no debería conocer: tu cargo, un proveedor o un proyecto
- Un enlace a un inicio de sesión o una descarga, aunque el dominio sea de una plataforma conocida
- Un código de dispositivo o una solicitud de permisos que tú no iniciaste
- Un jefe que escribe distinto a su estilo y pide hacerlo “ya”, sin llamar
Las señales clásicas sirven, pero ya no bastan: mirar el candado o pasar el cursor por el enlace deja pasar ataques alojados en sitios reales. Si dudas del remitente, revisa el encabezado del correo en Gmail y Outlook antes de responder.
Si alguien te envía un código para “verificar” tu cuenta o aprobar una app, no lo escribas. Es la forma de entregar el acceso sin darle tu contraseña al atacante.
Las empresas deberían bloquear los flujos de código de dispositivo, revisar las aplicaciones autorizadas y restringir quién puede registrar apps, como recomienda el informe. También piden no confiar solo en el candado ni en la reputación del dominio.
¿Qué hacer si ya hiciste clic?
Cambia tu contraseña, cierra sesiones, revoca permisos de aplicaciones, avisa a TI y denuncia en el CAI Virtual de la Policía Nacional.
Cambiar la contraseña no basta si diste permisos a una aplicación maliciosa. El informe indica que esos tokens pueden durar 90 días o más y que un administrador debe revocarlos.
En Colombia, el CAI Virtual de la Policía Nacional recibe denuncias en su portal y en la línea 323 273 3411. Conserva el correo y las capturas como evidencia antes de borrar nada.
Si el engaño tocó tus cuentas bancarias, llama de inmediato a tu banco por su canal oficial. No uses los números ni los enlaces que venían en el mensaje sospechoso.
Preguntas frecuentes sobre el spear phishing
¿Qué es el spear phishing?
Es un correo o mensaje fraudulento hecho a la medida de una persona u organización. El atacante usa datos reales, como tu cargo o tus proveedores, para parecer legítimo.
¿En qué se diferencia del phishing masivo?
El phishing masivo envía el mismo mensaje a millones de personas. El spear phishing se escribe para una víctima concreta, tras investigarla.
¿Cuánto creció el spear phishing según KnowBe4?
Aumentó 41,1% en el informe Vol. 8, mientras el volumen total de phishing creció 29,8% y las estafas centradas en móviles cayeron 47,3%.
¿La autenticación multifactor (MFA) basta para protegerse?
Ayuda, pero no es infalible. El informe indica que el 25,6% de los ataques con enlace tenía capacidad para saltarse la MFA.
¿El informe de KnowBe4 incluye datos de Colombia?
No. El informe no menciona a Colombia ni a Latinoamérica. Las cifras locales de esta nota vienen de Portafolio y del Ministerio de Defensa.
¿Dónde denunciar un phishing en Colombia?
En el CAI Virtual de la Policía Nacional, en caivirtual.policia.gov.co o en la línea 323 273 3411, que atiende denuncias por delitos informáticos.
¿Tu empresa tiene un canal para confirmar por otra vía los pedidos de pago o de claves? En MasterCrispi seguiremos de cerca los datos de phishing para Colombia y la región.
También te puede interesar
- Quishing en Colombia: cómo funcionan las estafas con códigos QR, 6 señales para detectarlas y qué hacer si ya escaneaste uno
- ¿Puede una IA llevarte a una página falsa? Cómo comprar seguro si usas ChatGPT, Gemini o un navegador con agentes de IA
- Por qué el phishing sigue funcionando en empresas: 5 puntos ciegos según KnowBe4