
ESET explica por qué cualquiera puede falsificar el remitente de un correo sin hackear nada, y qué buscar en SPF, DKIM y DMARC para descubrirlo.
TL;DR: Para saber si un correo es falso, abre su encabezado completo: en Gmail con "Mostrar original" y en Outlook en "Encabezados de Internet". Si SPF, DKIM o DMARC dicen fail, el servidor emisor no estaba autorizado. El spoofing no exige hackear ninguna cuenta.
El spoofing de email falsifica el remitente de un mensaje para que parezca enviado por alguien de confianza. Es una de las técnicas más usadas por los ciberdelincuentes para hacerse pasar por empresas legítimas, advierte ESET Latinoamérica.
Para comprobarlo no basta con mirar el nombre que aparece en la bandeja de entrada. La prueba está en el encabezado del correo, donde SPF, DKIM y DMARC dicen si el servidor emisor tenía permiso.
¿Cómo revisar el encabezado en Gmail y Outlook?
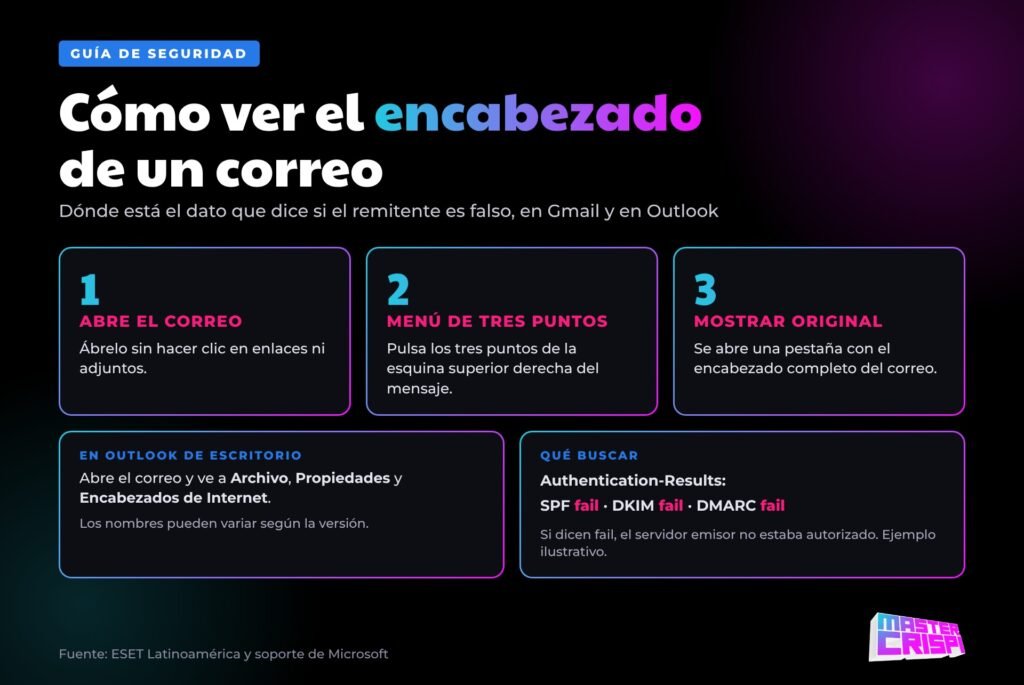
En Gmail, abre el correo y elige Mostrar original en los tres puntos. En Outlook de escritorio, ve a Archivo, Propiedades y Encabezados de Internet.
En Gmail son tres pasos:
- Abre el mensaje sospechoso sin hacer clic en enlaces ni adjuntos.
- Pulsa el menú de tres puntos de la esquina superior derecha.
- Elige Mostrar original y se abrirá una pestaña con el encabezado completo.
En Outlook de escritorio, abre el correo, entra a Archivo y luego a Propiedades. Los datos aparecen en el apartado Encabezados de Internet.
En el nuevo Outlook de Windows, el soporte de Microsoft indica Más acciones, Ver y Ver detalles del mensaje. En Outlook en la web, la guía de Arsys menciona Ver origen del mensaje. Los nombres exactos pueden variar con la versión.
¿Qué buscar en el encabezado?
Busca la línea Authentication-Results: si SPF, DKIM o DMARC dicen fail, el servidor emisor no estaba autorizado por el dominio de From.
Conviene revisar tres señales:
- Un resultado fail en SPF, DKIM o DMARC indica que el dominio del From no autorizó ese servidor de envío.
- Un Return-Path distinto del From visible es un indicador frecuente, aunque algunos servicios legítimos de envío masivo también lo generan.
- Los encabezados Received que apuntan a una infraestructura sin relación con el supuesto remitente son una fuerte señal de alerta.
Ojo con el pass: que SPF diga pass no prueba que el remitente sea real, porque valida el sobre y no el From visible. DMARC cubre ese hueco al exigir que ambos coincidan.
Un dominio parecido al legítimo puede pasar SPF, DKIM y DMARC sin problema, porque el atacante lo registró y configuró para parecerse al original. Por eso conviene leer la dirección completa del remitente y no solo el nombre visible.
¿Cómo funciona el spoofing de email?
El spoofing falsifica el remitente de un correo. Es posible porque el encabezado From es solo texto y el servidor emisor no tiene que probarlo.
Todo correo trae dos direcciones de remitente. El remitente del sobre (MAIL FROM o Return-Path) lo usan los servidores para enrutar el mensaje y gestionar rebotes. El lector casi nunca lo ve.
El encabezado From es la dirección que sí aparece en la bandeja y funciona como una simple línea de texto. El servidor emisor no necesita demostrar que tiene derecho a usarla.
Un delincuente puede escribir facturacion@tuempresa.com en el From y enviar el mensaje desde un servidor sin relación con esa empresa. Mario Micucci, investigador de seguridad informática de ESET Latinoamérica, lo resume así: no se compromete ninguna cuenta ni se roba ninguna contraseña. El mensaje solo se arma con datos falsos y se entrega a un servidor que lo acepta.
Esto es posible porque SMTP, el protocolo original del correo, se diseñó sin verificar al remitente. Cualquier servidor puede afirmar que envía en nombre de cualquier dominio, a menos que este use SPF, DKIM y DMARC.
La inteligencia artificial empeora el panorama. Los atacantes ya pueden producir mensajes personalizados que imitan el tono, la identidad visual y hasta el estilo de escritura de empresas legítimas.
Las empresas suelen enterarse de rebote. Los rebotes de correos que nunca enviaron, los reclamos por facturas fraudulentas o una caída de la entregabilidad delatan un dominio falsificado.
¿Qué pasa en Colombia con los correos falsos?
En agosto de 2026 el Centro Cibernético Policial alertó por correos que suplantan a la DIAN con adjuntos .SVG y .XHTML
Los mensajes pueden mencionar obligaciones tributarias, notificaciones o trámites para que la víctima abra un archivo o siga un enlace. La alerta no detalla cómo se falsificó el remitente en esa campaña, pero deja claro el objetivo: que el correo parezca oficial.
Las recomendaciones coinciden con lo que muestra el encabezado. Revisa la dirección completa del remitente y no solo el nombre, y desconfía de la urgencia y de los adjuntos con extensiones poco comunes.
Ante la duda, no abras adjuntos ni hagas clic en enlaces, y entra directo al portal oficial de la DIAN para verificar cualquier obligación. En MasterCrispi ya cubrimos las estafas con deepfake en Colombia y las señales para detectarlas.
¿Cómo protegen SPF, DKIM y DMARC un dominio?
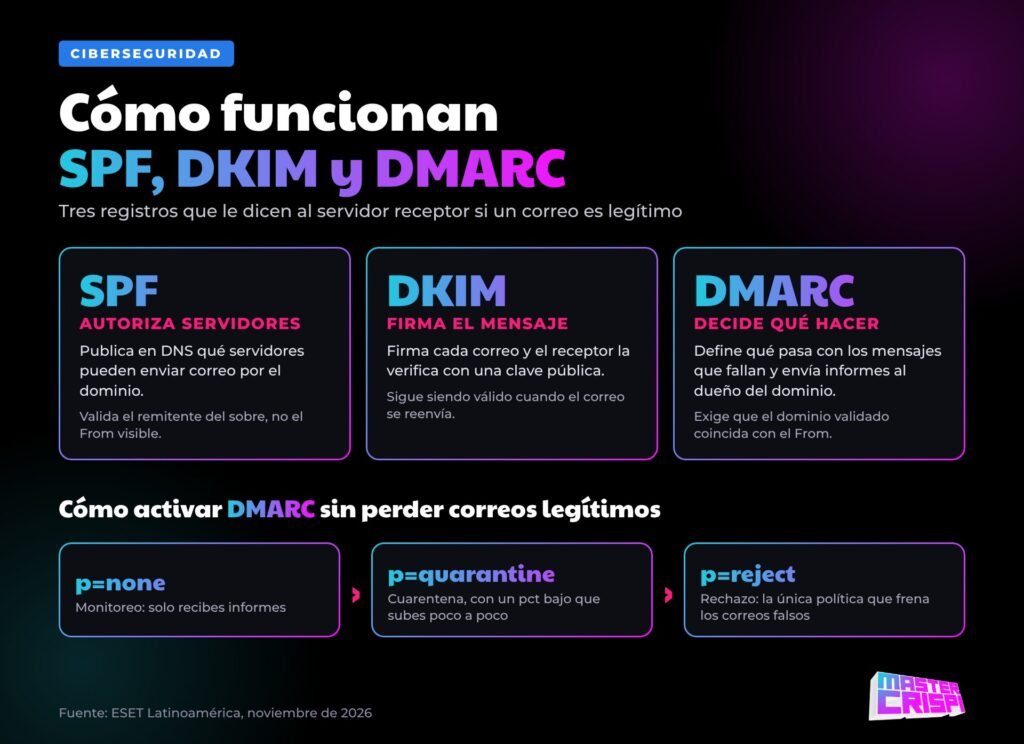
SPF autoriza servidores, DKIM firma los mensajes y DMARC decide qué hacer cuando fallan. BIMI añade el logo cuando los tres funcionan.
| Mecanismo | Qué hace | Detalle clave |
|---|---|---|
| SPF | Publica en DNS qué servidores pueden enviar por el dominio | Valida el remitente del sobre, no el From visible |
| DKIM | Firma cada mensaje y el receptor la verifica con una clave pública | Sigue siendo válido cuando el correo se reenvía |
| DMARC | Define qué hacer con los mensajes que fallan y envía informes | Exige que el dominio validado coincida con el From |
| BIMI | Muestra el logo de la marca junto al correo validado | Requiere DMARC con política quarantine o reject |
La secuencia importa más que cada mecanismo: DMARC empieza en monitoreo y solo pasa a rechazar cuando todos los remitentes legítimos están autenticados. Activarlo de golpe es una de las causas más frecuentes de pérdida de correos legítimos.
El orden que recomienda ESET es este:
- Publicar DMARC con p=none y una dirección para recibir informes, sin cambiar nada más.
- Analizar los informes entre cuatro y ocho semanas para inventariar todo lo que envía correo en nombre de la empresa.
- Autenticar cada remitente legítimo con SPF y DKIM y corregir la alineación.
- Pasar a p=quarantine con un pct bajo e ir subiéndolo mientras se revisan los informes.
- Pasar a p=reject, la única política que impide que los correos falsificados lleguen a su destino.
Un dominio que se queda indefinidamente en p=none está monitoreado, pero no protegido. Además, la autenticación ya es un requisito de entrega. Desde 2024 Google y Yahoo la exigen a quienes envían unos 5.000 mensajes diarios, y Microsoft anunció reglas similares para Outlook.com (ESET, noviembre de 2026).
¿Cómo frenar los correos falsos que llegan?
Proteger tu dominio no frena los correos falsos que te llegan: eso exige filtrado, detección de dominios parecidos y análisis de adjuntos.
- Filtrado en servidor o nube que valide SPF, DKIM y DMARC al recibir y ponga en cuarentena lo que falle.
- Detección de dominios similares y de suplantación del nombre visible del remitente.
- Análisis de adjuntos y enlaces, porque falsificar el remitente suele ser solo la forma de entregar un archivo o un link malicioso.
ESET Mail Security y ESET Cloud Office Security aplican estas verificaciones en servidores propios, Microsoft 365 y Google Workspace. Suman protección antiphishing, antispam y análisis de adjuntos.
La tecnología sola no alcanza: ESET insiste en que equipos y clientes también deben saber reconocer un correo fraudulento. Si diriges un negocio, mira cómo capacitar a tu equipo con ESET ECAT y por qué el phishing sigue funcionando en las empresas.
Preguntas frecuentes sobre el spoofing de email
¿Cómo saber si un correo es falso en Gmail?
Abre el mensaje, pulsa los tres puntos de la esquina superior derecha y elige Mostrar original. Busca Authentication-Results: si SPF, DKIM o DMARC dicen fail, el servidor que lo envió no estaba autorizado por el dominio del remitente. Compara también el Return-Path con el From visible.
¿Pueden falsificar mi correo sin hackear mi cuenta?
Sí. Basta con escribir tu dirección en el encabezado From de un mensaje y enviarlo desde cualquier servidor. No hace falta entrar a tu cuenta ni conocer tu contraseña. No se puede impedir del todo, pero con SPF, DKIM y DMARC en p=reject los servidores receptores rechazan esos mensajes.
¿Qué diferencia hay entre SPF, DKIM y DMARC?
SPF indica qué servidores pueden enviar correo por un dominio. DKIM firma los mensajes para comprobar que no fueron alterados. DMARC usa ambos resultados, exige que coincidan con el From visible y define si el mensaje se acepta, se pone en cuarentena o se rechaza.
¿Cómo sé si alguien falsifica el correo de mi empresa?
La evidencia más clara son los informes agregados de DMARC, que muestran qué servidores envían con tu dominio. Los rebotes de correos que nunca enviaste y los reclamos de clientes por facturas o restablecimientos de contraseña inesperados suelen ser las primeras señales.
¿Es ilegal el spoofing de email?
Según ESET, falsificar al remitente para cometer fraude, robar credenciales o distribuir malware es delito en la mayoría de jurisdicciones. Suplantar el dominio de una empresa también puede infringir su marca. Las pruebas de seguridad autorizadas no son necesariamente ilegales. La legislación varía por país.
Si quieres profundizar, ESET detalla cada registro en su artículo de WeLiveSecurity y publica el podcast Conexión Segura sobre seguridad informática. ¿Cuándo fue la última vez que abriste el encabezado de un correo sospechoso antes de hacer clic?
También te puede interesar
- Phishing y códigos QR falsos: cómo protegerte de las amenazas que dominaron Latinoamérica en el primer semestre de 2026
- Quishing en Colombia: cómo funcionan las estafas con códigos QR y qué hacer si ya escaneaste
- ¿Puede una IA llevarte a una página falsa? Cómo comprar seguro si usas ChatGPT o un navegador con agentes de IA