
El distribuidor detrás de SentinelOne, Proofpoint y Thales en la región explica por qué ninguna empresa puede bloquear todas las IAs que usan sus empleados.
TL;DR: CLM cumple 15 años operando en Colombia y 33 desde su fundación en Brasil, con un portafolio de cerca de 30 marcas de ciberseguridad. Su director comercial para Latinoamérica, Eddy Rojas, explica que bloquear ChatGPT no sirve porque existen más de 5.000 herramientas de IA, y que la defensa real está en analizar la información antes de que el empleado le dé clic a enviar.
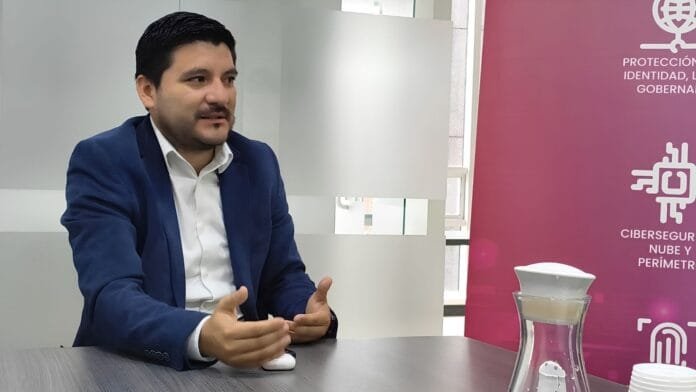
Estuve en un desayuno de prensa con Eddy Rojas, director comercial de CLM para Latinoamérica, organizado por la compañía para presentar su balance en el país. CLM cumple 15 años operando en Colombia este 2026, tras haber sido fundada en Brasil hace 33 años, y hoy también tiene oficinas en Perú, Chile y, la más reciente, Argentina.
¿Qué es CLM y a qué se dedica?
CLM se define como distribuidor de valor agregado: no vende directo al usuario final, sino que capacita y certifica a partners locales que revenden e implementan la tecnología en cada país.
Para Rojas, ese es justo el diferencial de CLM frente a otros mayoristas: no busca cerrar una venta puntual, sino acompañar a sus partners durante años en la adopción de nuevas tecnologías, con venta consultiva en lugar de venta masiva.
El portafolio de la compañía se organiza en tres frentes: infraestructura avanzada para centros de datos, ciberseguridad, y protección de información. En total suma cerca de 30 fabricantes representados en la región, entre ellos SentinelOne, Proofpoint, Radware y Thales, marcas que Rojas mencionó durante la entrevista como parte de ese portafolio.
En Colombia, la compañía opera con un equipo local de seis personas más otras seis de ingeniería regional, con respaldo adicional desde Brasil, donde CLM tiene entre 100 y 150 empleados en su sede matriz.
¿Por qué es imposible bloquear las IAs?
Según Rojas, bloquear ChatGPT no resuelve nada porque hoy existen más de 5.000 herramientas de inteligencia artificial generativa, y cada día aparecen nuevas.
En el desayuno le preguntaron a Rojas si las empresas conciencian a su gente de no subir datos corporativos a ChatGPT. Algunas compañías reaccionaron bloqueando el acceso a las IA de forma radical, respondió, mientras otras optaron por comprar el plan empresarial y crear una especie de IA interna sin salida hacia afuera. Ninguna de las dos rutas cubre todo el riesgo, porque prohibir una sola marca deja abierto el resto del ecosistema.
La alternativa que describió Rojas es tecnológica, no de prohibición: plataformas de prevención de pérdida de datos que analizan la información antes de que el empleado le dé clic a enviar, y bloquean el envío si detectan algo sensible. El paso previo es que cada compañía defina primero qué información propia considera confidencial, porque sin esa definición ningún filtro automático sabe qué debe detener.
Cajeros con Windows Vista: la lección
En la entrevista le planteé a Rojas algo que en su momento me pareció una alarma: cuando Microsoft anunció el fin del soporte a Windows Vista, se supo que buena parte de los cajeros automáticos en Colombia todavía corrían ese sistema operativo.
Nadie había revisado esa infraestructura porque llevaba años funcionando sin problemas aparentes. Es el mismo patrón que describió Rojas para otros ataques: las tácticas más antiguas siguen funcionando porque las organizaciones dejan de vigilar amenazas que ya consideran superadas, mientras concentran su atención en lo último y lo más nuevo.
El factor humano pesa igual o más que la infraestructura vieja. Rojas contó que, en una visita a una empresa, encontró un post-it pegado a un escritorio con la contraseña de acceso escrita a la vista, algo que en una organización de miles de usuarios ningún equipo de TI puede controlar por sí solo.
CLM trabaja campañas de concientización con Proofpoint que simulan correos de phishing reales. En una de ellas, con la promesa de boletas para una eliminatoria de la Selección Colombia, el 80% de los empleados de la organización hizo clic en el enlace falso.
Colombia frente al modelo de El Salvador
El Salvador ya tiene una identificación única que sirve para todos los trámites del Estado, un modelo que Colombia todavía no alcanza porque sus sistemas de identidad siguen fragmentados entre entidades.
Rojas mencionó el caso salvadoreño, que conoció durante una visita a Platzi.com: los ciudadanos verificados con su identificación única recibieron acceso gratuito a los cursos de la plataforma. En Colombia, en cambio, cada trámite —la DIAN, Transmilenio, el sistema de salud, un préstamo bancario— sigue pidiendo credenciales distintas, sin una llave central que las conecte entre sí.
Le pregunté qué tan lejos está Colombia de llegar a ese punto, y para Rojas, ese salto depende de que el Gobierno defina una estrategia central de digitalización desde el nivel de los ministerios, porque sin ese impulso cada sector construye su propia solución interna en lugar de aportar a una identidad compartida. El otro obstáculo son las plataformas legadas de hace 10 o 20 años que casi nadie se anima a tocar, porque quien programó esa lógica ya no trabaja ahí. CLM llama a esto plataformas “Legacy”, y ve tres salidas: migrar a algo nuevo, blindarlas con protecciones alrededor, o aislarlas por completo en algo parecido a una bóveda.
¿La IA reemplazará a los expertos?
No, según Rojas, aunque sí va a cambiar en qué tareas se apoyan los equipos humanos de ciberseguridad.
Rojas fue enfático en que no cree que una IA vaya a reemplazar a un ser humano en este campo, aunque sí acelere procesos puntuales. Mencionó un fenómeno que ya se ve en varias organizaciones: el costo por consumo de tokens de IA terminó superando lo que costaba tener el ingeniero contratado, lo que llevó a algunas compañías a recontratar personal que habían despedido pensando que la IA salía más barata.
Lo que se lleva MasterCrispi de este desayuno de prensa no es el aniversario en sí, sino el diagnóstico detrás de él: ninguna empresa colombiana va a resolver el problema de la IA con un bloqueo, y esa conversación apenas está empezando en la mayoría de las organizaciones del país.
Preguntas frecuentes sobre CLM y la IA
¿Cuántos años lleva CLM operando en Colombia?
CLM cumple 15 años de operación continua en Colombia en 2026, dentro de una trayectoria de 33 años desde su fundación en Brasil. La compañía también tiene oficinas en Perú, Chile y Argentina.
¿Por qué no sirve bloquear solo ChatGPT en una empresa?
Porque existen más de 5.000 herramientas de inteligencia artificial generativa además de ChatGPT, y cada día aparecen nuevas. Bloquear una sola marca deja el resto del ecosistema accesible para los empleados.
¿Qué es el DLP aplicado a inteligencia artificial?
Es la prevención de pérdida de datos: tecnología que analiza la información que un empleado está por subir a una IA y bloquea el envío si detecta datos sensibles de la empresa.
¿Qué marcas de ciberseguridad representa CLM en Colombia?
CLM representa cerca de 30 fabricantes en la región, entre ellos SentinelOne, Proofpoint, Radware y Thales, distribuidos en ciberseguridad, infraestructura avanzada y protección de información.
¿Qué tiene que ver Windows Vista con la ciberseguridad en Colombia?
Cuando Microsoft descontinuó el soporte a Windows Vista, se supo que varios cajeros automáticos en Colombia todavía operaban con ese sistema, ilustrando cómo las organizaciones bajan la guardia frente a infraestructura antigua.
¿Colombia tiene una identidad digital única como El Salvador?
No todavía. Trámites como los de la DIAN, Transmilenio o el sistema de salud siguen usando credenciales separadas, a diferencia de El Salvador, donde una sola identificación valida al ciudadano en todos los servicios del Estado.
También te puede interesar
- Cómo la inteligencia artificial facilita los fraudes con tu información personal: qué hacer para protegerte
- Cómo proteger tu Microsoft 365 en 2026: 5 riesgos de seguridad que la mayoría de pymes y freelancers ignora, según Kaseya
- Cómo proteger tus datos cuando viajas con tu laptop: 10 hábitos de seguridad que deberías activar antes de salir de casa
¿Tu empresa ya tiene una política clara sobre qué se puede subir a una IA y qué no?


